中小企業がDXでつまづきやすいポイント
業務効率化を期待して導入したSaaS(クラウド上で提供されるソフトウェア)が、社内に定着せず「失敗した」と感じるケースは少なくありません。多くの企業で共通しているのは、ツール導入自体をDXの目的と捉えてしまっている点です。
SaaS導入が失敗する主な原因
- 現場の業務フローを無視したツール選定
- ITリテラシーの個人差を考慮したサポート不足
- 導入後の運用ルール(セキュリティポリシー等)が未整備
SaaS導入はあくまで手段であり、真の目的は「業務のボトルネックを解消すること」にあります。失敗したと感じている今こそ、一度立ち止まって整理することが立て直しの第一歩です。
DXを成功させるための立て直しプロセス
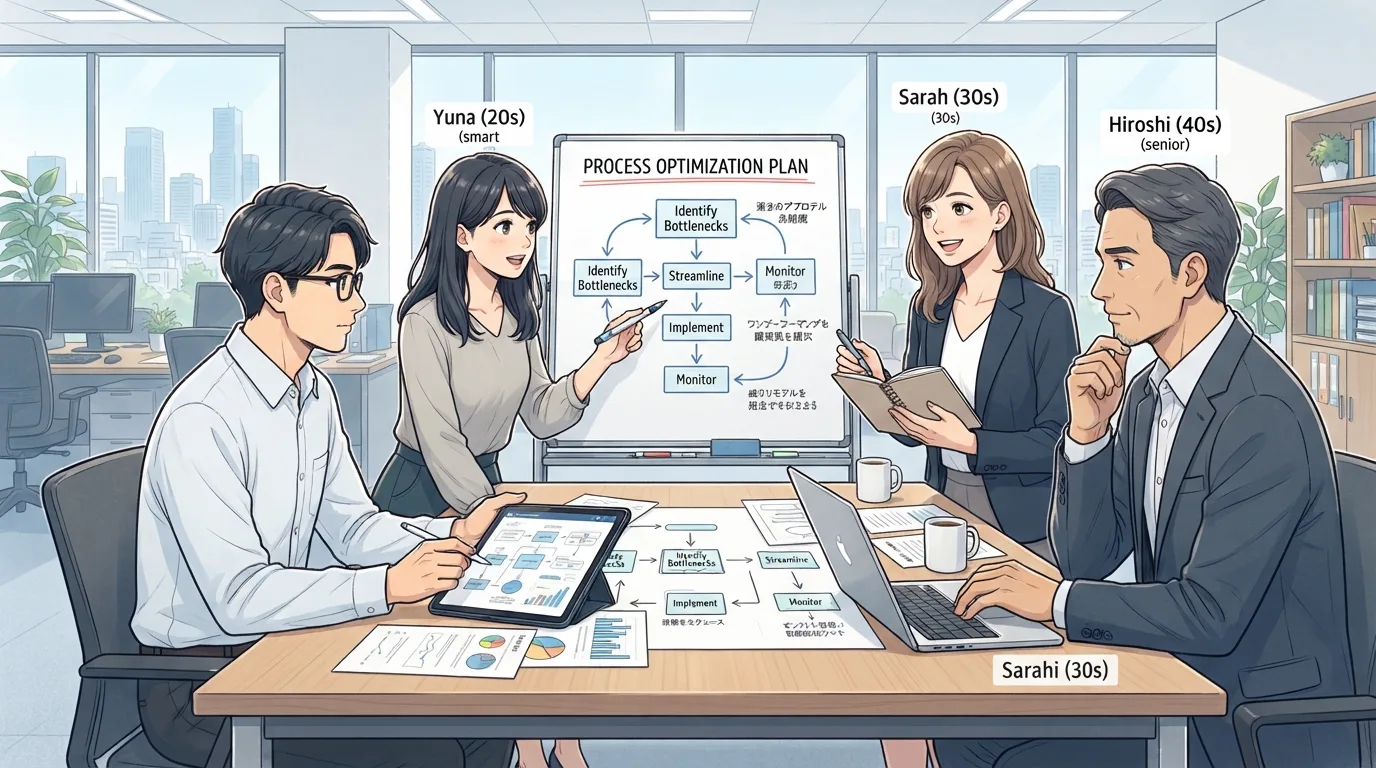
一度導入したSaaSを使いこなす、あるいは別の手段に切り替える判断をする前に、現在の業務プロセスを可視化することから始めましょう。何から始めるべきか迷った際は、以下の手順を参考にしてください。
現状の課題を洗い出す3つのステップ
- 業務の棚卸し:各担当者が毎日行っている作業を書き出し、時間がかかっている箇所を特定します。
- ツールの役割再定義:既存のSaaSで実現できる機能と、今の運用で不足している機能を比較します。
- 権限とセキュリティの見直し:誰がどのデータにアクセスすべきか、セキュリティポリシーを再確認します。
士業の方やセキュリティに慎重な業種では、クラウド利用時の安全管理措置について、改めてガイドラインを確認することも重要です。無理にDXを進めるのではなく、まずは「小さく始めて効果を確認する」のが中小企業に適した進め方です。
セキュリティと運用を両立するDX推進
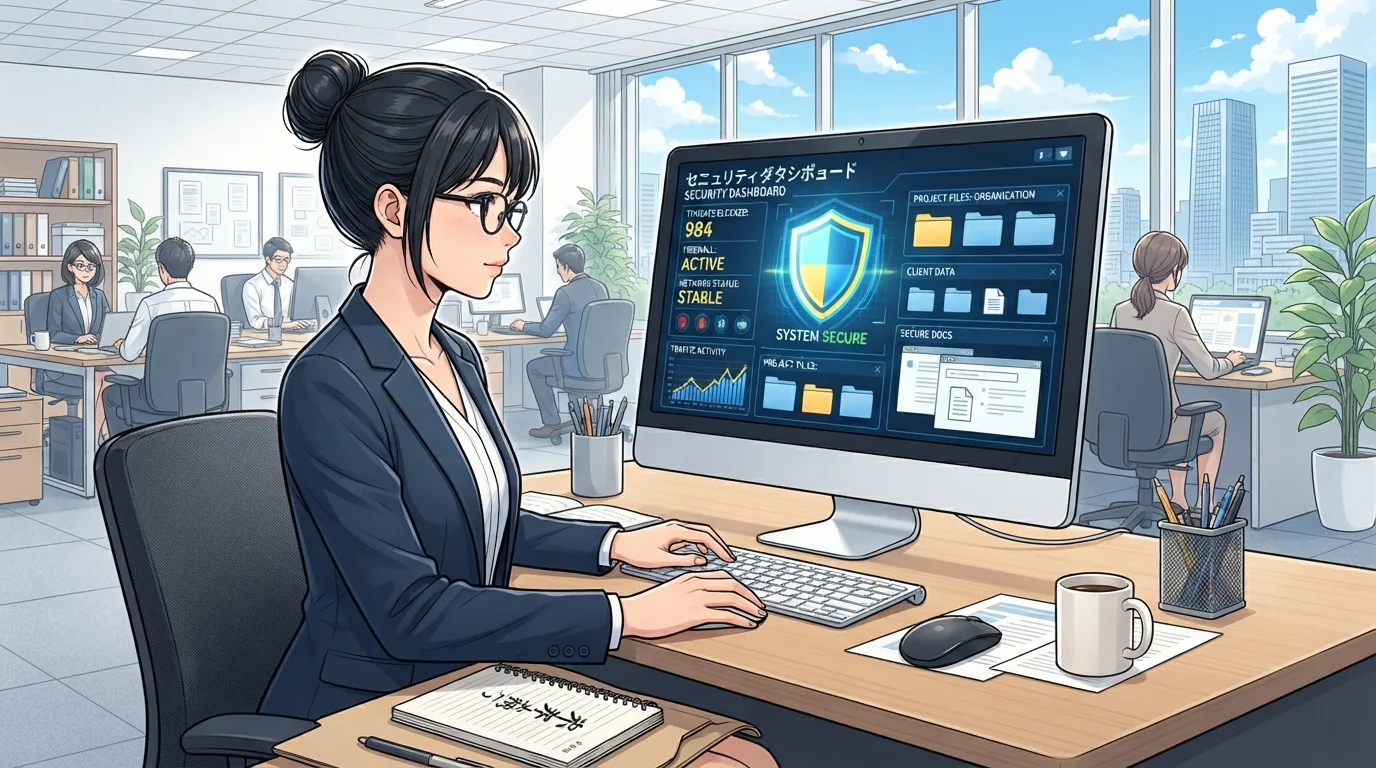
DXを推進する上で、セキュリティ対策は避けて通れません。しかし、過度な制限は現場の利便性を下げ、再びDXの頓挫を招く原因となります。
実務で活用できるセキュリティ対策例
| 対策項目 | 内容 |
|---|---|
| アクセス制限 | 役職や部署に応じたデータ閲覧範囲の設定 |
| 認証強化 | 二要素認証等の導入によるなりすまし防止 |
| 運用マニュアル | SaaS利用時の操作手順と禁止事項の明文化 |
セキュリティポリシーの策定は、現状の業務に即した現実的な内容にすることが大切です。法的な要件を満たしつつ、現場がスムーズに動ける体制を構築しましょう。自社だけで判断が難しい場合は、専門家のアドバイスを仰ぐことで、セキュリティ上のリスクを低減しつつ効率的な運用が可能になります。
まとめ
SaaS導入の失敗は、DXを成功させるための貴重なデータとなります。まずは今の運用状況を冷静に分析し、現場の負担になっている箇所を特定することから始めてみてください。IKKYUでは、IT戦略からセキュリティ対策まで、貴社の現状に合わせた具体的なDXロードマップの作成をサポートしています。業務改善の糸口を探している経営者様やご担当者様は、まずはお気軽に無料相談をご活用ください。
関連記事
あわせて読みたい記事はこちらです。